Quién puede hacer qué
Cómo dar de alta a las personas que trabajan contigo, qué es un rol, cómo se lee la matriz de permisos y qué concede y qué quita realmente «solo ve sus datos».
Cada persona que trabaja contigo tiene su propia cuenta y su propio rol. La cuenta es quién es; el rol es lo que puede hacer. Nada en Control Total lo decide el puesto de una persona — lo deciden las casillas marcadas en su rol.
Dos pantallas lo sostienen: Miembros, en Usuarios, para las personas, y Roles, junto a ella, para lo que pueden hacer. Ninguna de las dos se ofrece mientras estás parado dentro de una sucursal: pertenecen al negocio, no a uno de sus lugares.
Primero los roles
Haz los roles antes de invitar a nadie, porque agregar un miembro pide qué rol le toca y no hay un lo decido después.
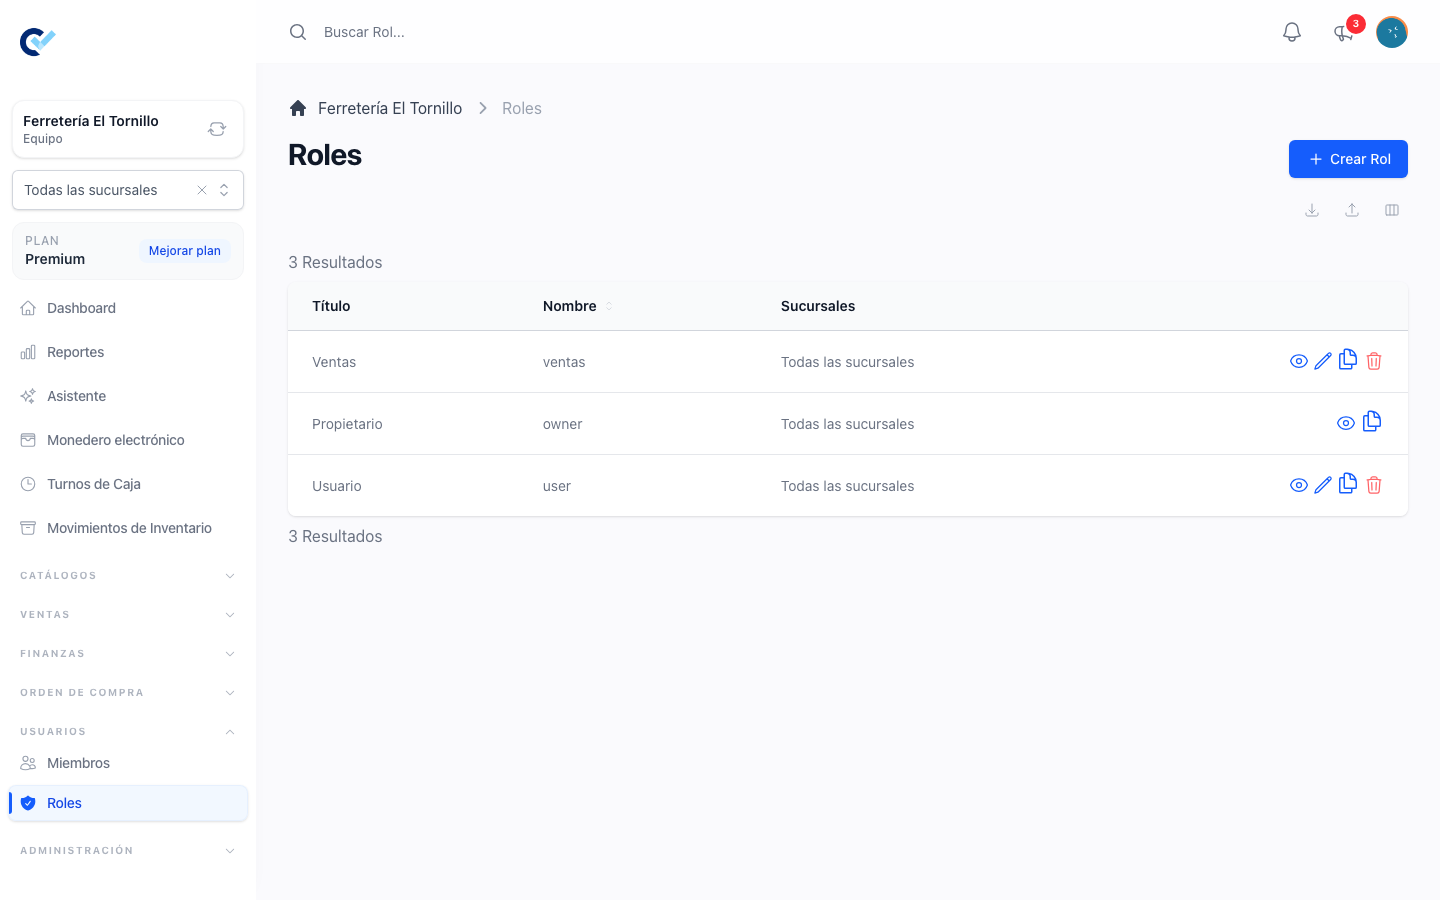
Un rol en /team/roles tiene un Nombre, escrito en minúsculas con guiones — ventas, almacen, contador — y una matriz de permisos. El nombre es tuyo: el sistema no trata distinto a un rol llamado administrador que a uno llamado mostrador. Lo único que cuenta son las casillas marcadas.
Tu propia cuenta ya tiene el rol de propietario, con todo. Se crea junto con el equipo y no es el que se reparte.
La matriz
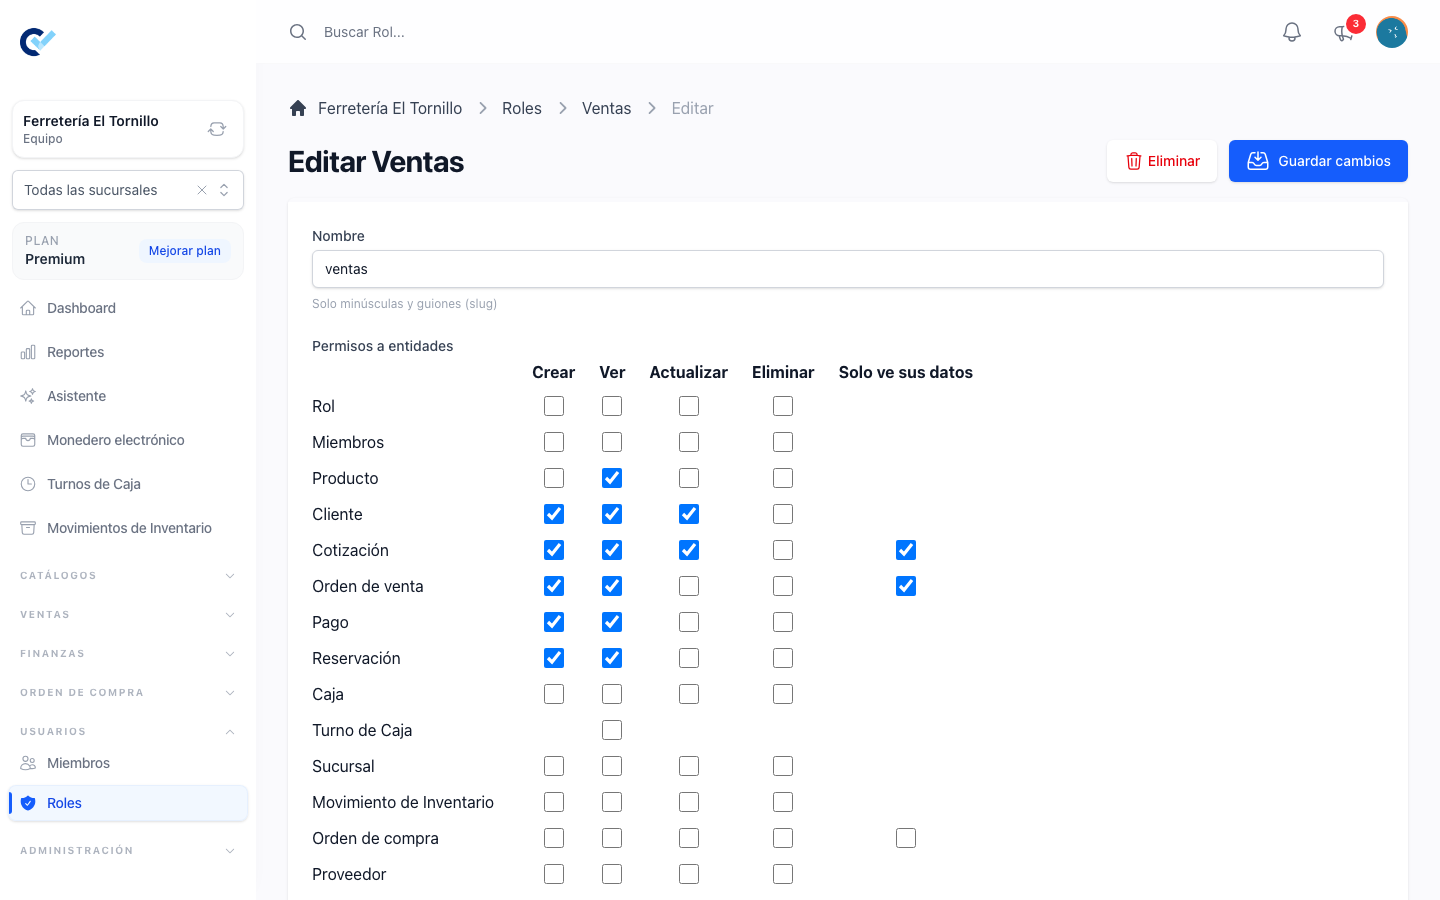
La primera matriz es un renglón por cada cosa que guarda el sistema — clientes, productos, órdenes de venta, cotizaciones, pagos, órdenes de compra, proveedores, sucursales, facturas y lo demás — y cinco columnas:
| Columna | Qué le permite al rol |
|---|---|
| Crear | Hacer uno nuevo. |
| Ver | Abrir el listado y cualquier registro en él. |
| Actualizar | Cambiar uno que ya estaba terminado. |
| Eliminar | Cancelar un documento terminado. No borrarlo — nada terminado se borra nunca. |
| Solo ve sus datos | Se explica abajo. Es una restricción, no un poder. |
Hacer clic en el encabezado de una columna la marca para todo de una vez, y hacer clic en el nombre de un renglón marca el renglón completo. Entre las dos, un rol que lee todo y no escribe nada toma un clic, y un rol que es dueño de un módulo toma uno más.
Los renglones de los módulos que tu plan no incluye no se muestran. No tiene caso ofrecer un permiso sobre algo que el equipo no puede alcanzar.
Debajo de la matriz hay una segunda lista, más corta, de permisos que no son sobre un registro: cambiar la configuración, renombrar cosas, administrar el plan, leer la deuda acumulada, registrar un pago, aceptar devoluciones, dar descuentos posteriores. Son interruptores sueltos.
Solo ve sus datos
Este vale la pena leerlo dos veces, porque hace dos cosas a la vez.
Restringe: quien lo tenga marcado en órdenes de venta ve las órdenes de venta que creó y las de nadie más — ni en el listado, ni abriendo un enlace a una.
También concede: por sí solo, sin Ver, le permite a esa persona leer sus propios registros. Así es como armas un vendedor que da seguimiento a sus propias cotizaciones y nunca ve las del resto del piso.
Lo que no concede es nada más. Cambiar un documento terminado sigue necesitando Actualizar; cancelarlo sigue necesitando Eliminar. Y solo existe para las cuatro cosas donde tiene sentido: cotizaciones, órdenes de venta, órdenes de compra y facturas fiscales.
Los reportes no se recortan con esto. Los reportes no tienen permiso propio, así que cualquiera que pueda abrir Reportes lee las cifras del equipo completo — o de la sucursal completa — por restringido que esté en todo lo demás. Ve reportes.
Una excepción deliberada del mismo tipo: la deuda del cliente nunca se recorta con esto. El listado de deuda acumulada, el total adeudado, el estado de cuenta, la columna Deuda Total y la deuda que se muestra mientras se escribe una venta muestran el saldo completo del cliente, sin importar quién hizo las ventas. El módulo existe para cobrarle al cliente, y una cifra recortada por vendedor no es lo que el cliente debe. Sí significa que un vendedor restringido ve deuda de ventas que no hizo.
Sucursales
Cuando tu equipo usa sucursales, el rol también lleva las sucursales que su gente puede abrir. Eso está en trabajar con sucursales.
Clonar
Clonar en el listado copia un rol con todos sus permisos bajo un nombre nuevo. Es como haces almacen-sucursal-norte a partir de almacen sin volver a marcar cuarenta casillas.
Agregar un miembro
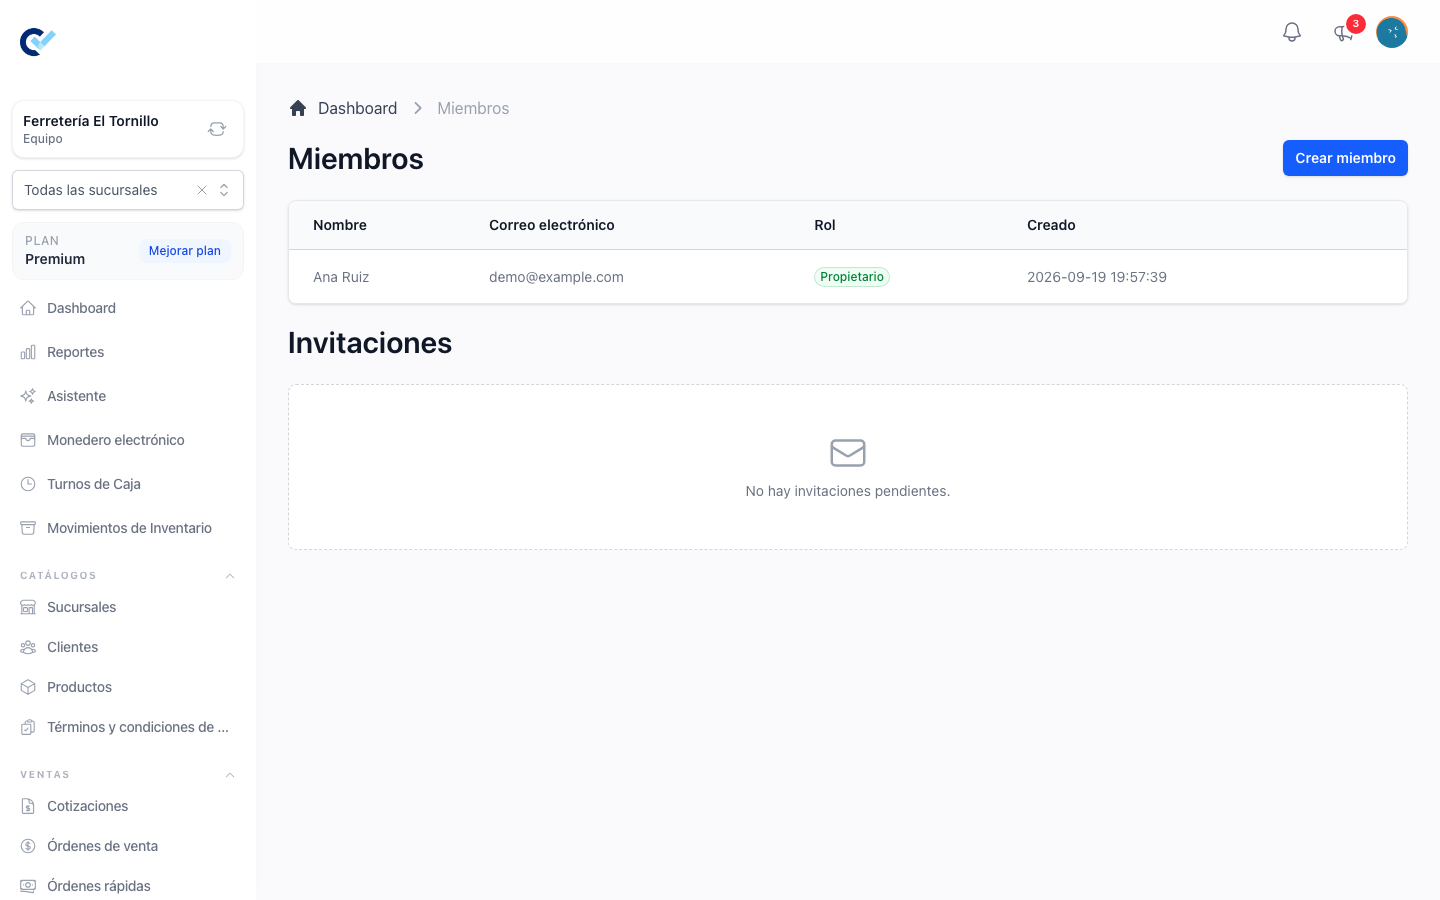
Miembros lista a las personas que ya están en el equipo y, debajo, las invitaciones que siguen esperando a ser aceptadas.
Crear pide dos cosas: cómo estás identificando a la persona — su correo, su teléfono, su nombre de usuario, según cómo entre la gente a tu instalación — y el rol que le toca.
Lo que pasa después depende de si esa persona ya tiene cuenta:
- Ya tiene una. Se agrega al equipo de inmediato con el rol que elegiste, y lo alcanza la próxima vez que entre.
- No tiene. Se crea una invitación contra su correo y se muestra en la pantalla de Miembros hasta que la acepten. Las invitaciones por teléfono no están disponibles.
A alguien que ya está en el equipo se le rechaza, diciéndolo, en vez de agregarlo dos veces.
Cambiar y quitar
Editar en un miembro cambia su rol, y una persona tiene un rol a la vez — elegir uno nuevo reemplaza al anterior.
Eliminar en un miembro lo saca del equipo. No borra su cuenta y no toca nada de lo que escribió: sus ventas, sus cotizaciones y sus pagos se quedan exactamente donde están, con su nombre. Quitar a alguien que se fue es seguro, y es lo correcto en lugar de compartir una sesión.
Eliminar una invitación la retira.
Tu plan
Cuántas personas puede tener el equipo es parte de tu plan. Cuando se llega al límite la pantalla lo dice y agregar se rechaza hasta que el plan crezca — ve tu plan y el soporte.
Permisos de esta pantalla
Leer Miembros necesita Ver Miembros, agregar necesita Crear Miembros, editar necesita Actualizar Miembros y quitar necesita Eliminar Miembros. Los roles siguen los permisos normales de Ver, Crear, Actualizar y Eliminar sobre roles.
Dalos con cuidado: quien puede editar roles puede darse todo a sí mismo.